

socreatory Training
Popular

Keycloak IAM & SSO Masterclass

Grundlagen

1-3 Tage

12
Sitze

Deutsch und Englisch

Online und Präsenz

Ab
24.11.2026
Server-Setup & -Konfiguration
Clustering und verteiltes Caching
Realm-Konfiguration, Config-as-Code & Import/Export
Performance & Metriken
Grundlagen & Spezifikationen
Realms & Clients
Benutzerverwaltung und -Quellen
Authentifizierungsflows und Required Actions
Dieses Training ist genau richtig für dich, wenn du…
Vorkenntnisse in OAuth 2 oder OIDC sind hilfreich, aber nicht vorausgesetzt – wir erarbeiten die Grundlagen gemeinsam.
Die Trainingsumgebung basiert auf Docker Compose – so bleibt der operative Overhead minimal. Du erhältst alle YAML-Definitionen, Konfigurationsdateien und Keycloak-Erweiterungen vorab als GitHub-Repository.
Erforderlich:
Hinweise:
Docker Desktop kann je nach Plattform kostenpflichtig sein – bitte vorab prüfen. Podman kann als Alternative funktionieren, der Einsatz wird aber nicht supported.
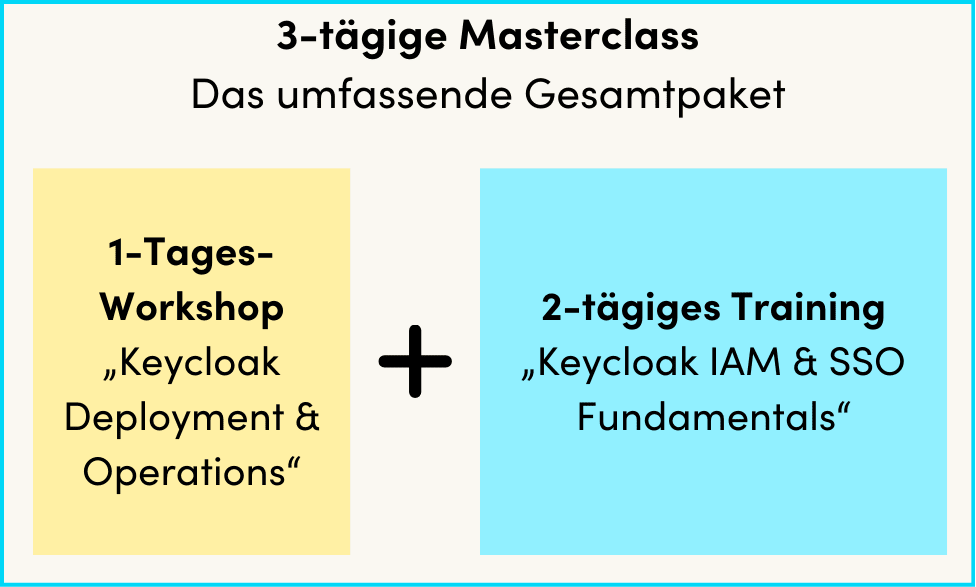
Mit diesem Training erhältst du einen vollständigen Überblick über alle Keycloak-Themen – praxisnah und auf deine Bedürfnisse zugeschnitten. Du hast die Wahl:
👉 Im Shop kannst du die passende Option auswählen.
Du willst Keycloak nicht nur irgendwie zum Laufen bringen – du willst es richtig machen. Von Deployment und Hochverfügbarkeit über OAuth 2 / OIDC-Grundlagen bis hin zu Authentifizierungsflows, Mandantenfähigkeit und User Federation: In dieser Keycloak-Schulung lernst du alles, was du für einen professionellen, sicheren Keycloak-Betrieb brauchst.
Tag 1 – Keycloak sicher deployen und betreiben
Wir starten mit dem Aufsetzen eines Keycloak-Servers from scratch – containerisiert mit Docker, aber mit Konfigurationsoptionen, die du auf jede Infrastruktur (Kubernetes, Podman, klassisches Deployment im Dateisystem) übertragen kannst.
Da ein Authentifizierungssystem niemals ausfallen darf, konfigurieren wir direkt einen hochverfügbaren Cluster mit Load Balancer. Realm-Konfigurationen verwalten wir als Config-as-Code über den Keycloak Terraform-Provider und die Admin-CLI, damit Änderungen nachvollziehbar, versionierbar und wiederholbar sind. Abschließend richten wir Monitoring mit System- und Event-Metriken ein und führen erste Performance-Tests durch.
Tag 2 – OAuth 2, OIDC & Keycloak-Konfiguration verstehen
Theorie trifft Praxis: Wir erarbeiten ein gemeinsames Verständnis der OAuth-2- und OIDC-Spezifikationen – inklusive aktueller Best Practices und Deprecations – und wenden es sofort am laufenden Keycloak-Server an. Tokens, Claims, Client Scopes sowie Realm- und Client-Konfigurationen werden detailliert behandelt.
Tag 3 – Benutzerverwaltung, Mandanten & Authentifizierungsflows
Der mächtigste Part: Wir richten Organisationen als Mandantenkonzept ein, ordnen Benutzer zu und laden sie gezielt ein. User Profile mit verwalteten Attributen, Berechtigungen und Validatoren geben dir die volle Kontrolle über deine Benutzerdaten. Danach verbinden wir LDAP als User Federation und konfigurieren externe Identity Provider (Entra ID, Social Login, Bund.ID u. a.) für Identity Brokering. Den Abschluss bildet das Design komplexer Authentifizierungsflows, Nutzung von Passkeys und die Konfiguration von Required Actions.
Du kannst dieses Training auch als Inhouse-Training exklusiv für dein Team buchen. Bitte nutze dafür unser Anfrage-Formular.
jetzt anfragenIn den meisten Trainings beschränken wir die maximale Zahl an Teilnehmer:innen auf 12 Personen pro Trainer:in. So können wir gewährleisten, dass du bestmöglich betreut wirst.
Natürlich ist bei unseren Präsenztrainings für dein leibliches Wohl gesorgt. In der Regel gibt es pro Tag zweimal Snacks und ein Mittagessen. Selbstverständlich stehen auch Getränke für dich zur Verfügung.
Alle Informationen rund um dein Training findest du in unserem socreatory Navigator.
Hier findest du neben nützlichen Links und Informationen bei Präsenztrainings den konkreten Ort des Trainings und bei Online-Trainings den Link zum Videocall.
Wenn du mindestens 75% der Zeit anwesend warst, erhältst du eine Teilnahmebestätigung von uns. Diese kannst du dir wenige Tage nach dem Training in unserem socreatory Navigator herunterladen.
Neben der Expertise unserer Trainer:innen und dem vielfältigen Trainingsangebot haben wir noch weitere Argumente für den Besuch eines Trainings bei uns.
Alle Vorteile immer zur Hand – lade dir unser Angebot herunter!
Wir bieten dir das umfangreichste Trainingsangebot für Softwarearchitektur im deutschsprachigen Raum – akkreditiert und zertifiziert vom iSAQB®.
Unsere erfahrenen Trainer:innen sind bekannte Größen in der Branche und haben 80 Prozent der Modul-Lehrpläne inhaltlich wie didaktisch mitentwickelt.
Wir legen größten Wert auf interaktive und begeisternde Wissensvermittlung. Damit alle Teilnehmenden das Erlernte direkt in die Praxis umsetzen können.
Schon ab zwei Teilnehmenden aus deinem Unternehmen reduziert sich der Gesamtpreis. Zudem profitierst du von Early-Bird-Preisen und großer Planungssicherheit.
Entfalte das Potenzial deines Teams mit unseren spezialisierten Kursen zur Softwarearchitektur. Wir bieten eine Vielzahl von Optionen an, von fundierten iSAQB®-Schulungen bis hin zu maßgeschneiderten Workshops, die genau auf die Bedürfnisse deines Unternehmens zugeschnitten sind. Erfahre, wie diese Trainings die Kompetenzen deines Teams verbessern können, und nutze attraktive Gruppen- und Paketrabatte, um den Nutzen deiner Investition zu maximieren.
Frische Architektur direkt in deinem Postfach. Melde dich jetzt an und erfahre alle zwei Monate als erste:r von neuen Angeboten und Themen.


